
REGIONAL WATCH · 日本 & 東南アジア · 2026年10月
English version: Japan’s Cyber Wave and the HQ–Subsidiary Gap in Southeast Asia
2026年10月9日時点で、日本国内組織が公表したセキュリティインシデントは659件。すでに2025年通年の594件を上回りました。与党の議員からは「非常事態」という言葉も出ています。しかし、東南アジアに拠点を持つ企業にとって本当に重要なのは、件数そのものではありません。すき間がどこで開いているか、つまり実態が把握できない海外拠点です。この本社と海外拠点間のセキュリティギャップこそが、いま越境サイバーセキュリティの中心的な課題になっています。
これは日本企業だけの問題ではなく、複数地域で事業を展開するあらゆる企業に共通する課題です。日本企業の東南アジア海外子会社は、それが最初に表面化している場所にすぎません。
これまでとは違う1カ月
10月7日、IDCフロンティアの「IDCFクラウド」がランサムウェア攻撃を受け、同サービスを利用する495の企業・自治体に影響が及びました。同社を委託先データセンターとして利用していたニッスイの物流子会社・日水物流は、2日後に一部業務を再開するまで商品の入出荷ができない状態に陥りました。加えて、小売、鉄道、金融、物流、公共サービスで、数週間のうちにインシデントが相次いでいます。
トレンドマイクロの集計では、公表インシデントは9月末を待たずに2025年通年の件数を超えました。自民党国家サイバーセキュリティ戦略本部の本部長を務める平将明衆院議員は、「サイバーセキュリティは新しいフェーズに入り、現在は非常事態、有事という状況」と述べています。
越境サイバーセキュリティの課題は日本だけではない
同様の攻撃の波は日本に限りません。2025年には、Scattered Spiderによる英国小売業への攻撃で、Marks & Spencerは約3億ポンド、Co-opは約2億600万ポンドの損失を見込み、Jaguar Land Roverも生産・販売に深刻な影響を受けました。つい今月には、Ahold Delhaizeが米国と欧州のブランド(Albert Heijn、Delhaize、Food Lion、Stop & Shopなど)でシステムを停止しています。韓国でも、日本と同時期に銀行9行が侵害の調査を進めています。
日本に固有なのは、自然な防壁が失われたことです。かつては日本語そのものが、海外の攻撃者にとって障壁になっていました。S&Jの三輪信雄氏はロイターに対し、AIによって海外のハッカーを阻んでいた言語などの壁がほぼ取り払われたと語り、「AIは疲れない」とも指摘しています。日本で起きていることは、その壁がなくなったときに何が起きるかを示す、最初の大規模な事例です。そして、これが最後になるとは考えにくいでしょう。
2つの運営モデルと、2つの海外子会社セキュリティリスク
日本や東南アジアを含むアジアパシフィック地域のエンタープライズITとDXに携わってきたLLGの経験から考えるに、複数地域で事業を展開する企業のセキュリティ運営は、大きく2つに分かれます。
集中型 · 欧米企業に多い
全拠点を1つのコントロールプレーンで管理
可視性は高い一方、弱点は「集中」です。クラウドテナント、IDプロバイダー、マネージドサービス事業者のどれか1つが侵害されると、全子会社に一斉に影響が及び得ます。
分散型 · 日本企業に多い
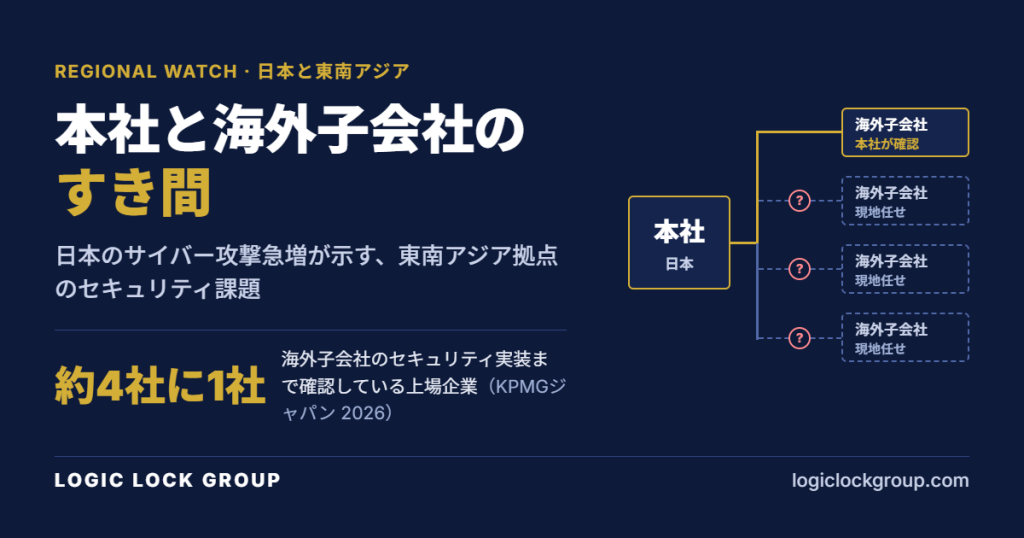
本社が最低基準を示し、実装は各国に任せる
現地は迅速に動け、現地事情にも合わせやすい一方、「本社から見えないこと」が弱点です。セキュリティにおいても、ギャップは子会社・国のレベルで、本社から見えない場所に開きます。
実態が把握できない海外拠点:分散型モデルの破綻
分散型の実態を示すデータは明確です。野村総合研究所の調査では、海外子会社のセキュリティ対策状況を把握している日本企業は57.0%にとどまり、米国・豪州企業の約8割を大きく下回りました。海外の取引先・委託先に対するセキュリティ管理を実施している日本企業も35.2%で、米国・豪州の8割超と差がありました。この調査は2020年実施のものですが、国際比較としては現時点で確認できた最新のデータであり、下記からしてもその後状況は大きくは改善していないものと考えられます。
実際、2025年秋に上場企業424社を対象に実施されたKPMGの「サイバーセキュリティサーベイ2026」を見ると、状況はほとんど変わっていません。
24.8%
海外子会社について、本社がルールを規定し実装方法まで確認している企業(国内子会社は41.7%)
40.8%
海外子会社を基本的に各社に委ねている、またはセキュリティ状況を把握していない企業
14.5%
グループ共通の情報システム資産管理を海外子会社まで実施している企業(国内子会社は33.0%)
業務上の被害を生じさせたインシデントの経路を尋ねた設問では、海外の委託先・取引先について「攻撃があったかわからない」(36.3%)が最も多い回答でした。KPMGは、海外子会社に対策を一任することがリスクを高めており、実際に海外拠点を起点とした被害も多く確認されていると明言しています。海外子会社のセキュリティリスクは、本社の目が最も届かない場所に集中しており、多くの攻撃者もそれを念頭に攻撃を仕掛けてきます。
本社と海外拠点間のセキュリティギャップ:東南アジアの事例
以下はいずれも、日本の親会社自身が公表した事例です。共通しているのは攻撃手法ではなく、インシデントが本社と社会に届くまでの経路と、その時間です。
| 子会社 | 何が起きたか | 示唆 |
|---|---|---|
| H.I.S. TOURS タイ |
2025年12月11日にファイルサーバへの不正アクセスを検知。最大627名分のパスポート情報が流出した可能性。同月中に個人情報保護委員会へ報告し、2026年10月7日に公表。 | 検知から公表まで約10カ月。サーバ内にどのデータがあったかの確認にも時間を要した。 |
| Siam Okamura International タイ |
2025年12月23日に不正アクセスの疑い。2026年4月4日にDragonForceがリークサイトに犯行声明を掲載し、オカムラは4月10日に公表。 | 公表は攻撃者側の声明の後だった。 |
| ミタチ産業グループ 香港 → マレーシア、インドネシア |
2025年6月、香港拠点のランサムウェア被害が、ネットワーク接続のある中国・マレーシア・インドネシアのグループ会社に波及。接続を遮断して拡大を抑えた。 | 分散型でもネットワークはつながっている。1つの弱い拠点が国境を越えて攻撃を運ぶ。 |
| POKKA(サッポロ) シンガポール |
2026年6月14日に不正アクセスを確認。同時期にカナダのグループ会社でも確認され、6月24日に公表。 | 異なる地域の海外拠点が同じ時期に被害を受けた。 |
| SANKO FASTEM(サンコーテクノ) ベトナム |
ベトナム子会社がランサムウェア攻撃を受け、一部サーバの暗号化を確認。2026年8月28日に公表。 | 製造業の海外子会社は継続的な標的になっている。 |
時間が重要なのは、現地のルールが本社を待ってくれないからです。たとえばタイの個人情報保護法(PDPA)は、データ管理者に対し、漏えいを認識してから可能な限り72時間以内に当局へ通知することを求めています。前回の記事(英語)で整理したとおり、東南アジアでは義務を負うのは現地法人であり、適用されるのは現地法です。分散型のモデルでは、通知の期限が動き始めたことを知っているのが、グループ内でその子会社だけということもあり得ます。
次は欧米企業
集中型の企業も、分散型の課題と無縁ではありません。むしろそこに向かっています。ベトナムやインドネシアなどのデータローカライゼーションやデータ主権の規制により、多国籍企業はシステム、データ、委託先を現地に置くことを求められるようになっています。現地展開の一つひとつが、単一のコントロールプレーンから分散型へと少しずつ近づく一歩です。しかも多くの場合、それに見合うガバナンスを伴いません。
その結果生まれるのは、グローバル集中型のプラットフォームに現地の例外が積み重なった混在型です。2つの破綻パターンを併せ持ち、中央が侵害されれば全拠点にも届いてしまいかねない一方で、現地の例外対応(の積み重ね)が、結果的にいま日本企業が直面しているものと同じグローバルガバナンスの死角を生むことになります。
押さえておくべきこと
- 日本で起きていることは、越境サイバーセキュリティの課題の唯一の例ではなく、最新の例です。かつて日本を守っていた言語の壁は、AIによって取り払われました。
- 分散型は「見えないこと」で、集中型は「集中」で破綻します。どちらも、放置すればグローバルガバナンスの死角になります。東南アジアに拠点を持つ多国籍企業の多くは、両方のリスクを抱える混在型に向かっています。
- 海外子会社のセキュリティ実装まで確認している上場企業は約4社に1社。グループ共通のIT資産管理を海外子会社まで実施しているのは14.5%にとどまります。
- 東南アジアの海外子会社のインシデントは、表面化までに数カ月かかることがあり、攻撃者のリークサイトで先に表面化することもあります。一方、現地の通知期限は時間・日単位で動きます。
取るべき対策
- 各子会社が何を運用しているかを把握する。国ごとのインターネット公開システム、クラウドテナント、特権アカウントをグループ全体で棚卸しします。本社から見えないものは、守ることも管理・報告することもできません。
- 方針を出すだけでなく、確認する。海外子会社を「方針を通知済み」から「実装を確認済み」へ。機微なデータを多く扱う国から優先的に着手します。
- 現地より短い社内エスカレーション期限を設ける。例えば、タイが72時間なら、本社は24時間以内に知る必要があります。子会社の手順にそれを組み込み、実際に訓練して確かめます。
- 拠点間の接続を可視化する。香港からマレーシア・インドネシアへ広がった事例のように、1カ国の侵害が次の国へ移らないよう、グループネットワークの分離設計・実装を検討します。
- 委託先管理を現地パートナーまで広げる。現地で利用している商流上の代理店、ディーラー、給与計算会社、システムインテグレーターも、本社が承認したかどうかにかかわらず、グループの攻撃対象領域 (attack surface) の一部です。
- 自社を本社国の外からも見る。事業を展開する各国のリークサイト、現地語での公表、現地当局の動きを監視し、自社の子会社のことを攻撃者から知らされる事態を避けます。
「すき間」こそがリスク
今回のインシデントの波を受けて、日本でも国としての新しい体制やガイダンス、支援策が打ち出されるでしょう。それ自体は重要なステップです。しかし東南アジアで事業を展開するグループにとって、越境サイバーセキュリティの決定的な問いはもっとシンプルです。バンコク、ホーチミン、ジャカルタの子会社で何かが起きたとき、本社がそれを知るまでにどれだけかかるのか。東南アジアの海外子会社を持つ日本企業は、いまこの問いに公の場で向き合っているのです。欧米企業も、そうせざるを得なくなる前に、自らに問い、必要な対応をすべきです。
Logic Lock Groupは、まさにこの「すき間」の事象にも取り組んでいます。東南アジア各国の脅威・規制・ベンダーに関する国別のインテリジェンスを、25年以上にわたり日本企業の本社とアジア太平洋の拠点の間で仕事をしてきた創業者が提供します。
English version: Japan’s Cyber Wave and the HQ–Subsidiary Gap in Southeast Asia
出典
- トレンドマイクロ「国内セキュリティインシデントの動向」2026年10月16日
- ScanNetSecurity「自民党国家サイバーセキュリティ戦略本部 本部長の平将明衆院議員」2026年10月19日
- BleepingComputer, Ransomware attack disrupts Japan’s IDCF Cloud used by govt clients(英語)2026年10月8日
- 日本食糧新聞「日水物流のシステム障害」2026年10月9日
- Insurance Journal / Reuters, South Korea, Japan buffeted by hacks as AI lowers bar for cybercriminals(英語)2026年10月9日
- SC World, Scattered Spider attacks cost UK retailers hundreds of millions(英語)2026年1月2日
- ITV News, M&S hackers claim to be behind Jaguar Land Rover cyber attack(英語)2025年9月4日
- Shattered, Ahold Delhaize cyberattack hits US and EU stores(英語)2026年10月
- 野村総合研究所, Japanese companies’ security measures for overseas subsidiaries(英語)2021年2月15日(調査期間:2020年7〜9月)
- KPMGジャパン「サイバーセキュリティサーベイ2026」(調査期間:2025年10月2日〜11月28日、上場企業424社)
- セキュリティ対策Lab「HIS タイ子会社に不正アクセス」2026年10月
- セキュリティ対策Lab「オカムラ、タイ連結子会社で不正アクセスと情報漏えいの疑いを公表」2026年4月
- セキュリティ対策Lab「ミタチ産業の海外グループ会社で不正アクセスによるシステム障害」2025年7月
- ScanNetSecurity「サッポロホールディングスの海外2社に不正アクセス」2026年6月29日
- ScanNetSecurity「サンコーテクノのベトナム子会社にランサムウェア攻撃」2026年9月1日
- Formichella & Sritawat, From Awareness to Accountability: Breach Notification Under Thailand’s PDPA(英語)2026年6月4日
